Ciberataque pone en jaque los refrigeradores de supermercados en Francia
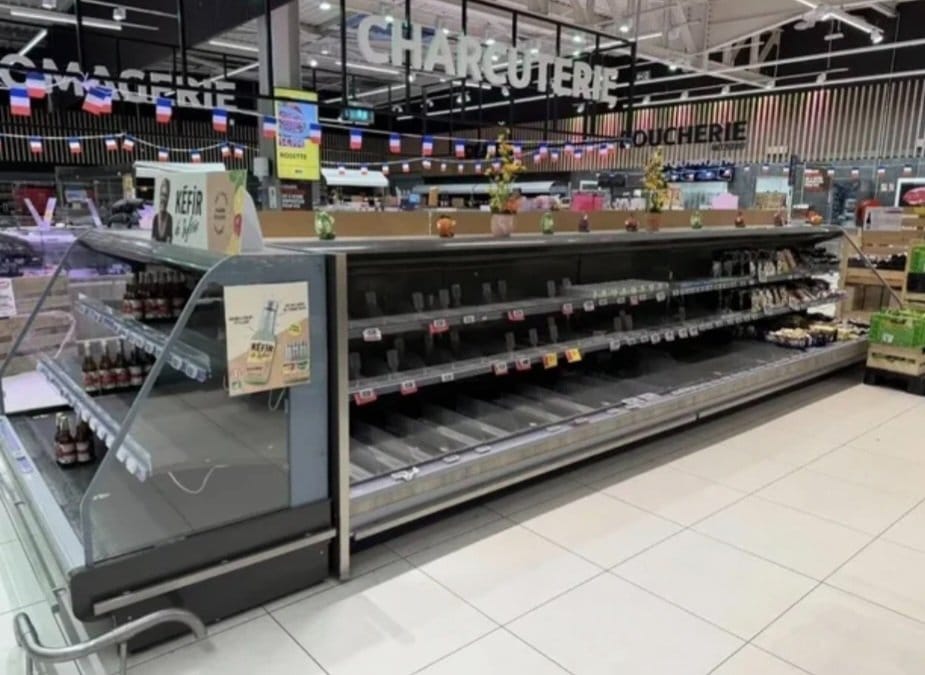
Un inusual ciberataque contra los sistemas de refrigeración de supermercados franceses permitió a atacantes tomar control remoto de refrigeradores y congeladores, alterar sus temperaturas y provocar la pérdida de alimentos frescos y congelados en cientos de establecimientos.
El ataque comenzó durante la noche del domingo 11 al lunes 12 de octubre de 2026 y afectó a por lo menos 350 supermercados, según el balance conocido.
Entre las cadenas alcanzadas aparecen Intermarché, Carrefour, Monoprix y Coopérative U, mientras las autoridades continúan determinando la verdadera extensión de la ofensiva.
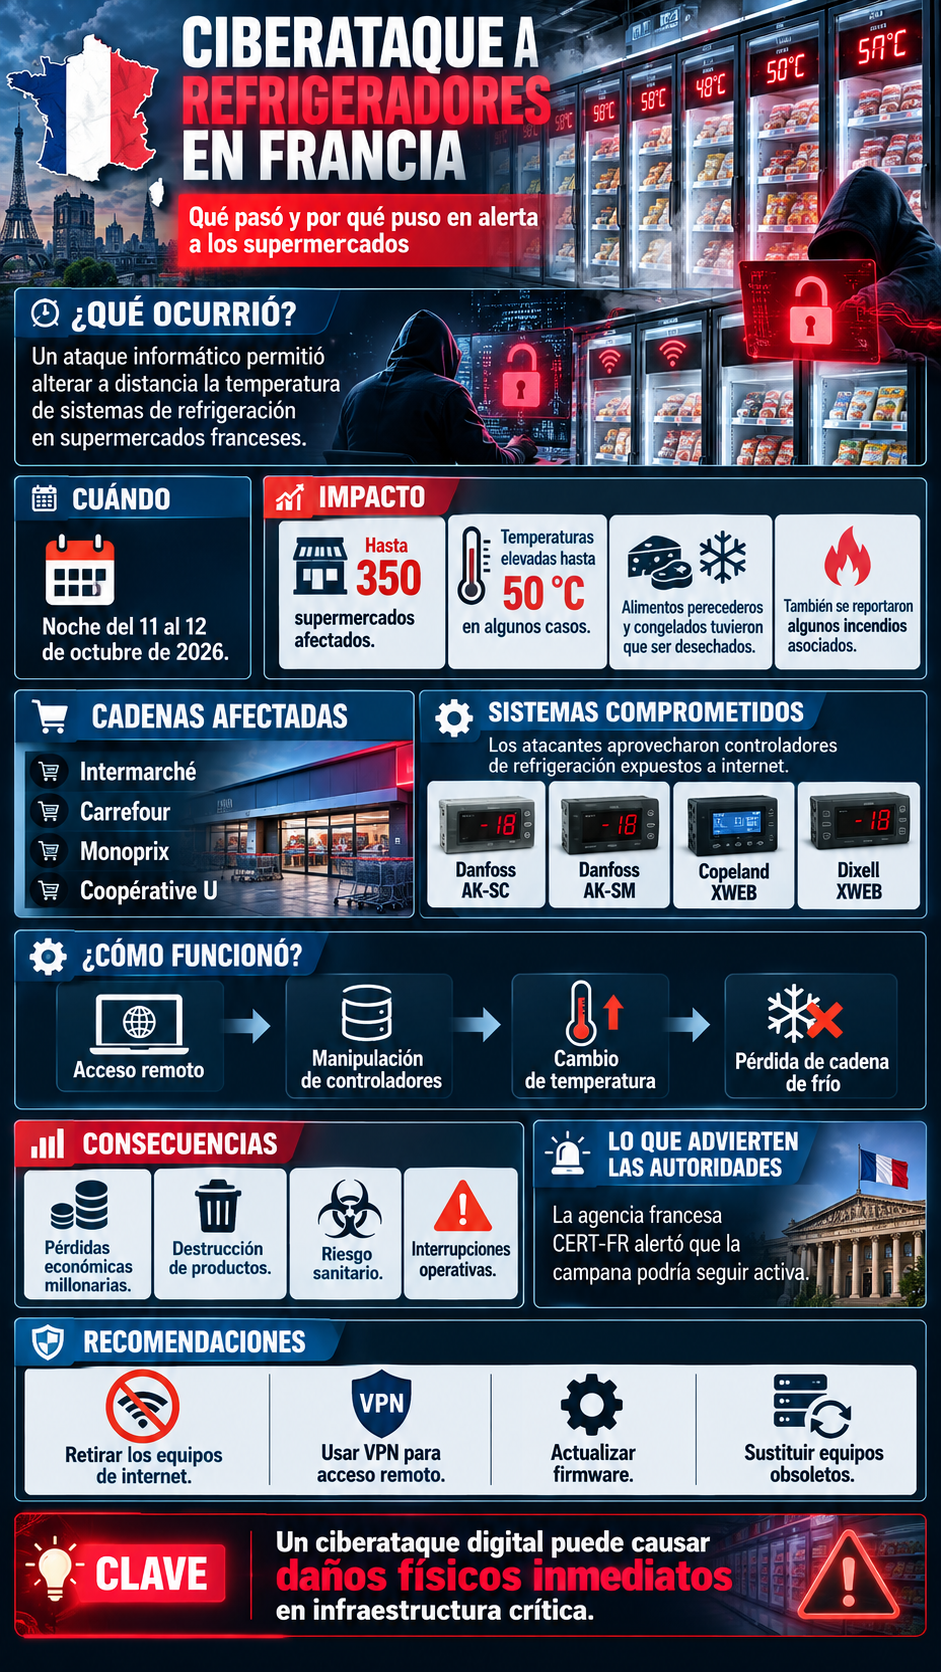
En algunos establecimientos, los atacantes modificaron a distancia los parámetros de los equipos y elevaron las temperaturas de refrigeradores y congeladores hasta 50 grados Celsius, suficiente para romper completamente la cadena de frío.
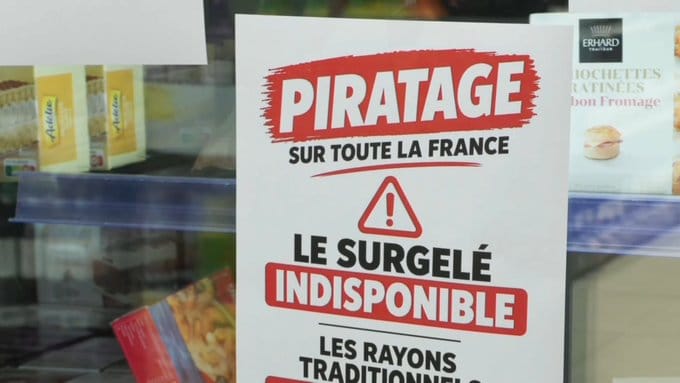
También se reportaron incendios asociados a los incidentes y grandes cantidades de carne, productos congelados y otros alimentos perecederos tuvieron que ser destruidos para evitar riesgos sanitarios.
Refrigeradores controlados desde Internet
El ataque no consistió en ingresar directamente a las redes corporativas de cada supermercado para robar información.
Los atacantes apuntaron contra los controladores digitales que regulan los sistemas de refrigeración.
Estos dispositivos permiten a empresas de mantenimiento supervisar y modificar a distancia la temperatura de cámaras frigoríficas, congeladores y vitrinas refrigeradas.
Precisamente esa conectividad se convirtió en el punto débil.
La agencia francesa de ciberseguridad, a través del CERT-FR, confirmó compromisos en controladores de varias marcas y familias de equipos:
- Danfoss AK-SC
- Danfoss AK-SM
- Copeland XWEB
- Dixell XWEB
El organismo advirtió que mantener las interfaces de administración de estos dispositivos directamente expuestas a Internet contradice las buenas prácticas de seguridad.
Sistemas antiguos y software desactualizado
Danfoss informó que numerosos equipos afectados habían llegado al final de su vida útil y ya no recibían actualizaciones de seguridad, mientras otros operaban con versiones antiguas del firmware.
Meses antes del ataque ya se habían identificado vulnerabilidades graves en determinados controladores Danfoss que podían permitir eludir mecanismos de autenticación y ejecutar código sobre los dispositivos.
El problema, sin embargo, ya no se limita a esa compañía.
Las autoridades francesas ampliaron su alerta al confirmar que sistemas Copeland y Dixell también fueron comprometidos, lo que aumenta el número potencial de instalaciones vulnerables.
Crédito: DBS Morocco
Decenas de millones de euros en pérdidas
El impacto económico podría ser considerable.
Thierry Cotillard, presidente de Les Mousquetaires —grupo propietario de Intermarché—, estimó que las pérdidas ocasionadas por el ataque podrían alcanzar decenas de millones de euros en todo el país en apenas un día.
En aproximadamente 150 establecimientos de Intermarché, los equipos permanecieron a temperaturas de hasta 50 °C durante unas seis horas, por lo que todos los alimentos potencialmente afectados fueron descartados por razones sanitarias.
Carrefour informó inicialmente de 80 establecimientos afectados, mientras Monoprix señaló que aproximadamente 5 por ciento de sus tiendas sufrieron el incidente.
Nadie ha reivindicado el ataque
Uno de los grandes interrogantes es quién está detrás de la operación.
Hasta el 13 de octubre, ningún grupo había reivindicado públicamente la autoría y tampoco se había conocido una exigencia de rescate.
Esta ausencia resulta inusual: los grupos de ransomware suelen exigir dinero rápidamente, mientras los colectivos hacktivistas normalmente reivindican sus operaciones para obtener repercusión pública.
Investigadores franceses mantienen abierta la investigación y todavía no han determinado públicamente el origen ni la motivación de los responsables.
Francia advierte que los ataques podrían continuar
El CERT-FR lanzó una advertencia especialmente significativa: las campañas contra los controladores de refrigeración probablemente continúan activas.
La autoridad recomendó retirar inmediatamente de Internet los dispositivos expuestos, restaurar de fábrica aquellos que hayan sido comprometidos, utilizar conexiones protegidas mediante VPN, actualizar el firmware y sustituir equipos antiguos que ya no reciban parches de seguridad.
La advertencia señala además que simplemente reiniciar un aparato comprometido puede no ser suficiente: si vuelve a conectarse a Internet sin corregir la vulnerabilidad, podría ser atacado nuevamente.
El episodio francés transforma un problema aparentemente técnico en una cuestión mucho más amplia: un ataque informático contra un dispositivo conectado puede producir consecuencias físicas inmediatas, desde la destrucción de alimentos hasta incendios y pérdidas económicas millonarias.