Binance sufre el mayor robo de criptomonedas de la historia: hackers sustraen 6,300 millones de dólares y desatan una crisis de seguridad mundial
La plataforma Binance confirmó el ciberataque contra sus billeteras digitales y anunció que cubrirá las pérdidas con recursos propios. Cerca de 3,000 millones de dólares ya fueron congelados, mientras las investigaciones buscan identificar a los responsables de una operación sin precedentes.
El mercado mundial de las criptomonedas enfrenta una de sus mayores crisis de seguridad después de que Binance, la principal plataforma de intercambio de criptoactivos por volumen de operaciones, confirmara el robo de aproximadamente 6,300 millones de dólares, en un sofisticado ataque informático perpetrado el jueves 29 de octubre.
La magnitud del incidente supera ampliamente los anteriores récords de robos de criptomonedas y ha provocado una movilización internacional de empresas de ciberseguridad, firmas especializadas en tecnología blockchain y autoridades encargadas de investigar delitos financieros.
Binance confirmó el viernes 30 de octubre que sus billeteras digitales conectadas a internet, conocidas como hot wallets, fueron comprometidas alrededor de las 20:05 horas UTC del jueves. Los delincuentes consiguieron ejecutar retiros no autorizados, aprovechando vulnerabilidades en la infraestructura operativa de la compañía.
La plataforma aseguró que asumirá íntegramente las pérdidas ocasionadas por el ataque y que sus clientes no tendrán que absorber el quebranto financiero.
En su segunda actualización oficial, Binance informó que había reservado más de 6,340 millones de dólares en recursos de la empresa, incluidos aproximadamente 5,000 millones en los activos digitales correspondientes a los fondos sustraídos. También confirmó el congelamiento de alrededor de 3,000 millones de dólares vinculados al robo.
Un ataque contra 17 billeteras y nueve redes digitales
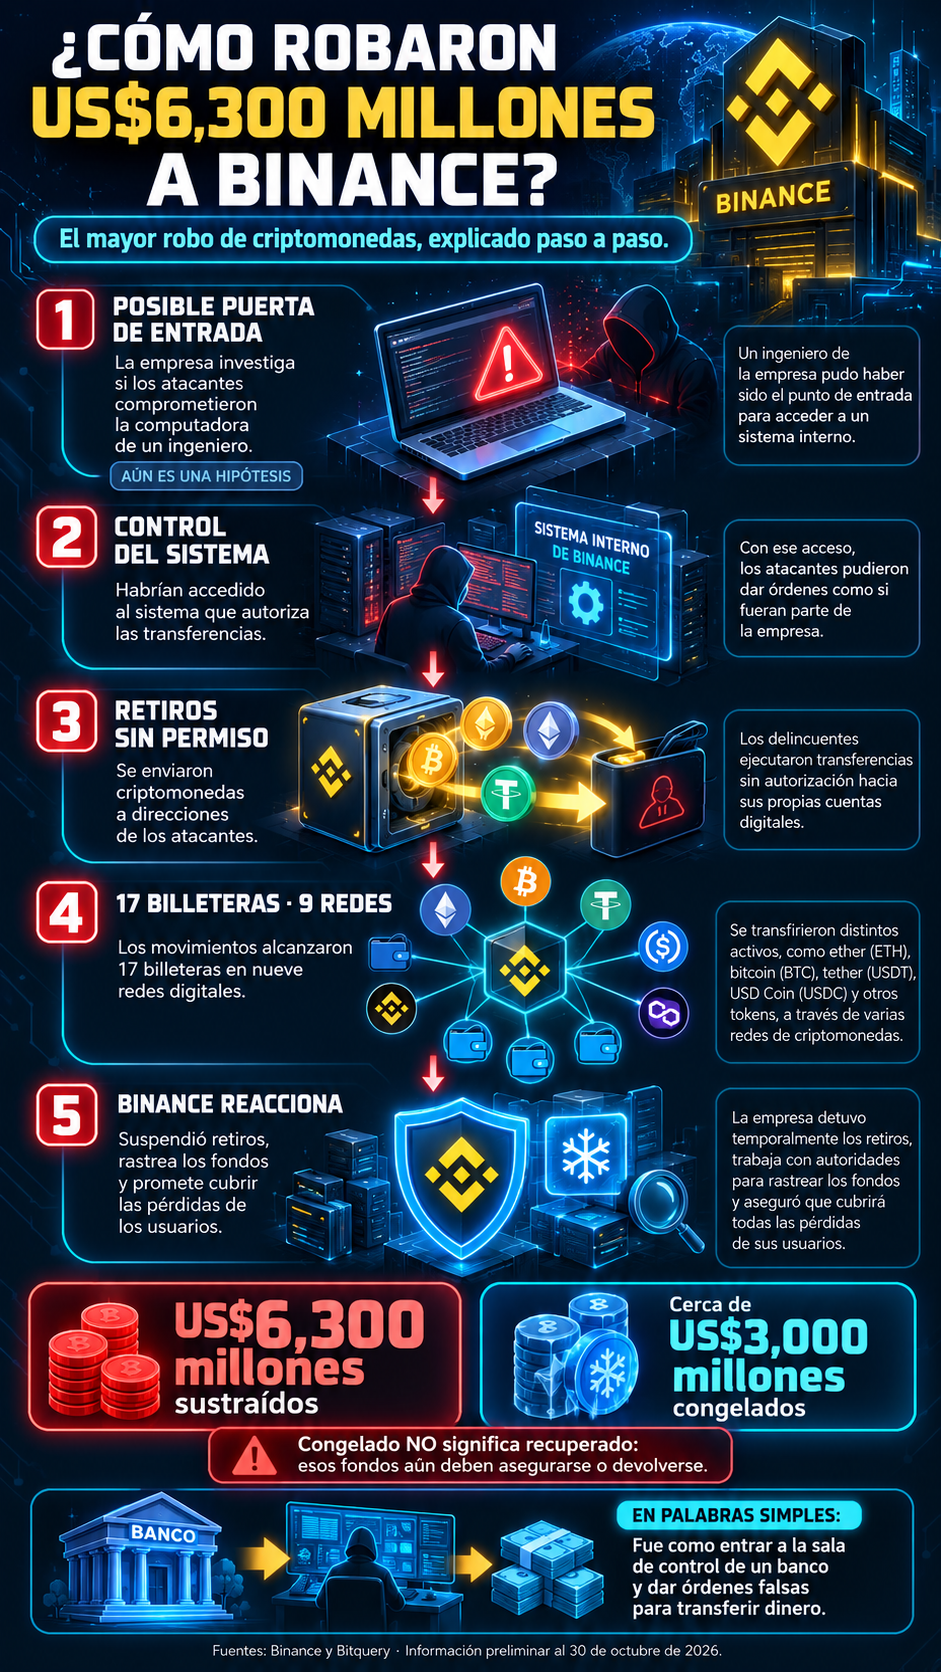
La firma especializada en inteligencia blockchain Bitquery reconstruyó los movimientos financieros realizados durante el ataque e identificó operaciones en 17 billeteras de Binance distribuidas en nueve redes de criptomonedas.
Según su investigación, los retiros fraudulentos se efectuaron entre las 20:04 y las 23:56 horas UTC del 29 de octubre, un periodo de menos de cuatro horas durante el cual los atacantes lograron transferir activos valorados en unos 6,300 millones de dólares.
Entre los activos comprometidos se encuentran ether (ETH), bitcoin (BTC), tether (USDT), USD Coin (USDC) y otros tokens digitales.
Bitquery también identificó operaciones mediante las cuales los atacantes convirtieron aproximadamente 729 millones de dólares en monedas estables a otros criptoactivos, antes de que las entidades emisoras pudieran bloquear los fondos.
La investigación establece que las transacciones utilizaron autorizaciones válidas de los sistemas de Binance, una circunstancia que apunta a la manipulación de su infraestructura interna más que al simple robo de contraseñas de usuarios.
¿Cómo lograron vulnerar los sistemas de Binance?
La primera hipótesis de Binance apuntó al compromiso de la computadora portátil de un ingeniero de DevOps, área encargada del funcionamiento y mantenimiento de los sistemas tecnológicos.
De acuerdo con esa investigación preliminar, los atacantes habrían utilizado el equipo comprometido para acceder a un contenedor de servicios internos y emitir instrucciones de retiro de fondos sin autorización.
Sin embargo, en su actualización del 30 de octubre, la empresa reconoció que las investigaciones posteriores identificaron puntos adicionales de intrusión, lo que sugiere una operación más compleja de lo inicialmente planteado.
Binance sostiene que, hasta ahora, no encontró pruebas de una filtración de las claves privadas de sus billeteras digitales.
Uno de los movimientos más importantes ocurrió en la billetera identificada como Binance 14, de la que salieron aproximadamente 167,464 ETH y unos 1,615 millones de USDT, además de otros activos.
Otra billetera, Binance 16, registró una salida cercana a 28,006 ETH.
Los especialistas detectaron además el uso de autorizaciones mediante el mecanismo EIP-7702 de Ethereum, que permitió ejecutar código controlado por los atacantes utilizando permisos firmados por los propios sistemas de Binance.
Corea del Norte, principal sospechosa del robo
Las investigaciones privadas apuntan hacia una posible participación de organizaciones de ciberdelincuentes vinculadas con el régimen norcoreano de Kim Jong-un.
La empresa estadounidense TRM Labs atribuyó el ataque al grupo TraderTraitor, relacionado con la estructura de hackers conocida como Lazarus, que ha sido señalada en anteriores operaciones de robo de criptomonedas.
TRM Labs afirmó tener un alto grado de confianza en esa atribución, basada en el análisis de transacciones blockchain y otras fuentes de inteligencia digital.
Su investigación calcula que fueron sustraídos aproximadamente 6,360 millones de dólares mediante operaciones en diez redes blockchain, una red más de las identificadas por Bitquery.
La firma también encontró similitudes con ataques anteriores, entre ellas la preparación anticipada de autorizaciones digitales y determinados procedimientos para movilizar los fondos robados.
TraderTraitor fue responsabilizado por el FBI del robo de aproximadamente 1,500 millones de dólares a Bybit en febrero de 2025.
No obstante, la responsabilidad norcoreana todavía no ha sido establecida oficialmente por las autoridades estadounidenses ni confirmada por Binance.
Trump reconoce preocupación y cuestiona los riesgos de las criptomonedas
El presidente estadounidense, Donald Trump, intervino el viernes 30 de octubre en la controversia durante una conversación con periodistas en la Casa Blanca.
Al ser interrogado sobre la posible participación de hackers norcoreanos, el mandatario explicó que su administración estaba investigando lo sucedido, pero evitó señalar responsables sin contar con conclusiones definitivas.
Trump también se refirió a las garantías que Binance ha ofrecido sobre la recuperación o reposición de los fondos sustraídos.
El mandatario reconoció que la empresa asegura tener la situación prácticamente controlada, aunque expresó reservas sobre la seguridad de estos mecanismos financieros.
Para ilustrar sus preocupaciones, comparó las transacciones digitales actuales con el antiguo sistema de pagos mediante cheques, en el que los usuarios tenían una interacción más directa con sus instrumentos financieros.
El presidente afirmó que siempre había considerado un poco peligrosos estos sistemas, precisamente porque las personas ya no llegan a ver físicamente el dinero.
Sus declaraciones colocaron el incidente en el debate político estadounidense sobre la regulación, supervisión y seguridad de las criptomonedas.
El FBI y el Servicio Secreto participan en la investigación
Las consecuencias del ataque alcanzaron a las agencias federales estadounidenses.
El Buró Federal de Investigaciones (FBI) confirmó que tenía conocimiento del incidente y que trabajaba con colaboradores de los sectores público y privado para determinar el alcance de las operaciones, evaluar sus consecuencias y coordinar las medidas de investigación necesarias.
Por su parte, el Servicio Secreto estadounidense participa en los esfuerzos para localizar y recuperar los recursos sustraídos.
Según declaraciones recogidas por Reuters, sus investigadores trabajan con compañías privadas, entre ellas Circle, emisora de la criptomoneda estable USDC, para identificar, rastrear, congelar y recuperar los fondos.
El objetivo de estas operaciones es impedir que los responsables conviertan los activos digitales a otras monedas, los distribuyan entre múltiples direcciones o utilicen mecanismos diseñados para ocultar su procedencia.
Binance congela 3,000 millones de dólares y promete responder por todas las pérdidas
- Activos sustraídos: US$6,300 M
- Fondos congelados: US$3,000 M
*Estimaciones oficiales comunicadas por Binance el 30 de octubre de 2026.
La empresa informó que trabaja con emisores de criptomonedas, firmas especializadas en rastreo blockchain y autoridades internacionales para evitar que los delincuentes dispongan de los recursos.
Como medida de emergencia, Binance suspendió temporalmente los retiros de fondos mientras revisaba sus sistemas y reforzaba los mecanismos de protección. Los depósitos y otros servicios no afectados continuaron operando, de acuerdo con su comunicación más reciente.
La compañía anunció que utilizará su Fondo de Activos Seguros para Usuarios, conocido como SAFU, y recursos corporativos para cubrir la totalidad del perjuicio.
También señaló que se encontraba reponiendo los activos sustraídos y que publicaría una actualización de su prueba de reservas el lunes 2 de noviembre.
La documentación permitiría comprobar qué activos mantiene la empresa como respaldo de los saldos de sus clientes.
El bitcoin y otras criptomonedas registran fuertes caídas
La noticia del hackeo provocó movimientos negativos en las cotizaciones de las principales criptomonedas.
De acuerdo con Reuters, el viernes 30 de octubre el bitcoin descendió hasta aproximadamente 77,646 dólares, su cotización más baja en seis semanas.
El ether cayó hasta 2,238.76 dólares, su menor nivel en dos meses, mientras BNB, activo relacionado con el ecosistema Binance, registró una disminución superior al 8% en un periodo de 24 horas y cotizó alrededor de 694 dólares.
CoinDesk reportó posteriormente operaciones de bitcoin por debajo de 77,000 dólares y liquidaciones masivas en los mercados de derivados.
Las caídas reflejan el deterioro de la confianza en un momento de incertidumbre sobre las vulnerabilidades de los grandes intermediarios de criptomonedas, aunque también coincidieron con pérdidas en otros mercados financieros.
El mayor robo de la historia de las criptomonedas
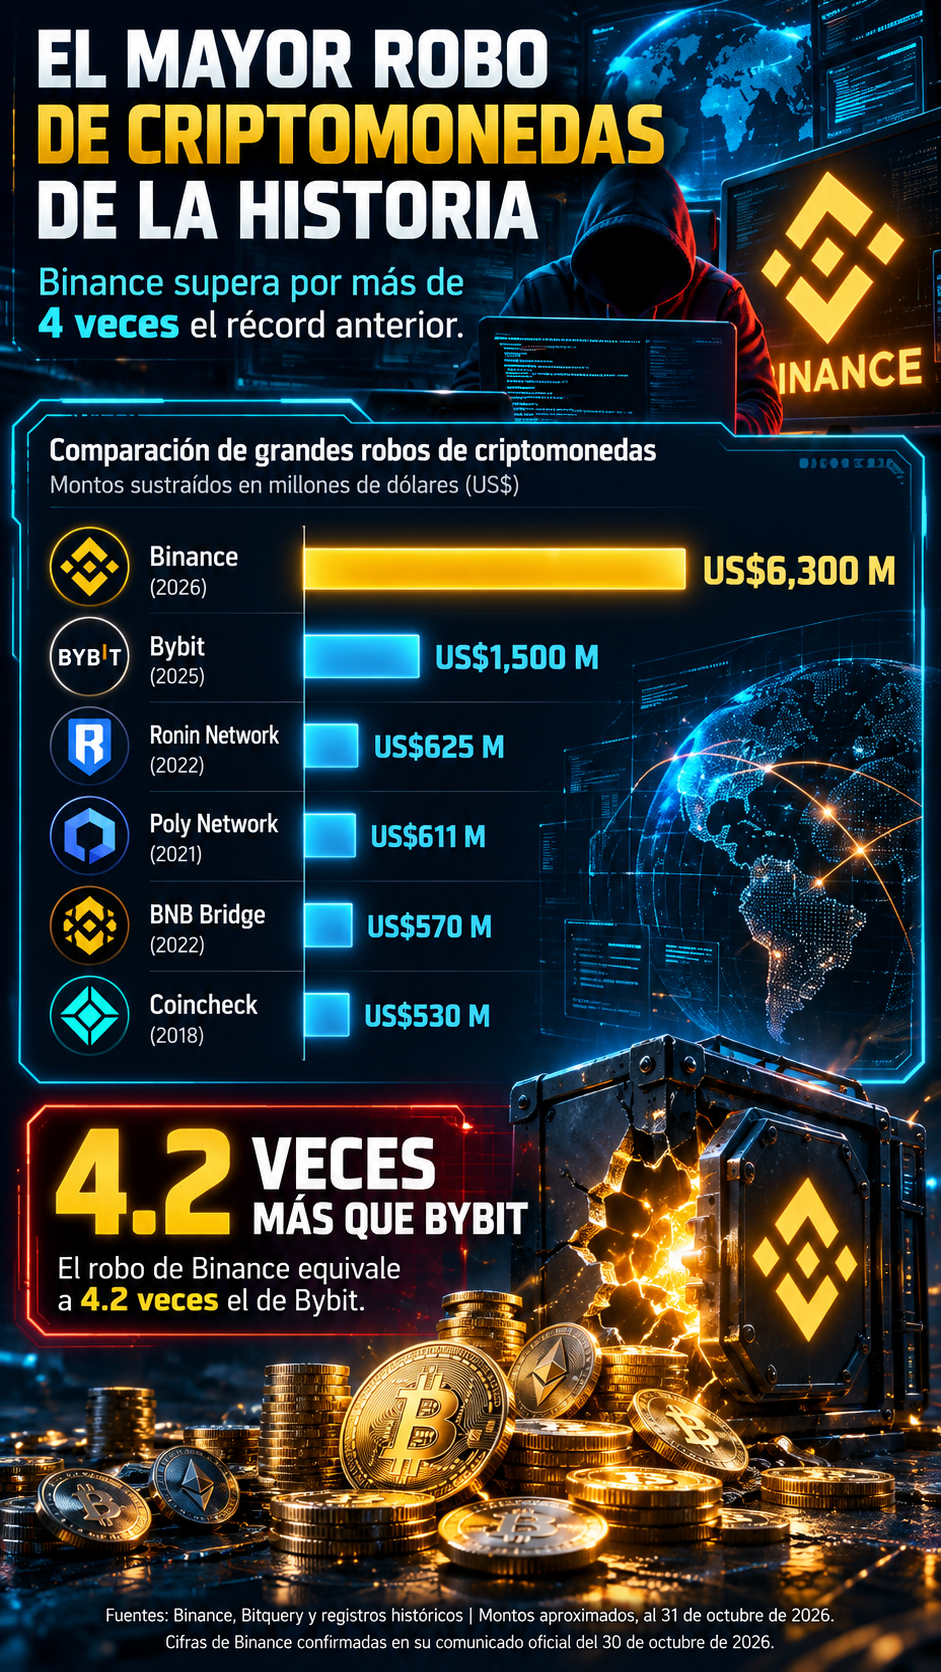
El ataque contra Binance supera ampliamente los mayores robos registrados anteriormente en el sector.
El monto atribuido al ataque contra Binance equivale aproximadamente a 4.2 veces el robo de Bybit.
Hasta este incidente, el mayor hackeo del sector había sido el de Bybit, ocurrido en febrero de 2025, con pérdidas cercanas a 1,500 millones de dólares.
Otros antecedentes importantes fueron Ronin Network, con unos 625 millones; Poly Network, con aproximadamente 611 millones; BNB Bridge, con alrededor de 570 millones, y Coincheck, con cerca de 530 millones de dólares.
Aunque parte de los recursos sustraídos a Binance han sido bloqueados y la empresa promete cubrir el quebranto, el volumen de activos transferidos ilegalmente convierte el caso en el mayor robo de criptomonedas documentado hasta ahora.